Hoe Big Tech zichzelf in Europa vrijwel onaantastbaar heeft gemaakt
Voxeurop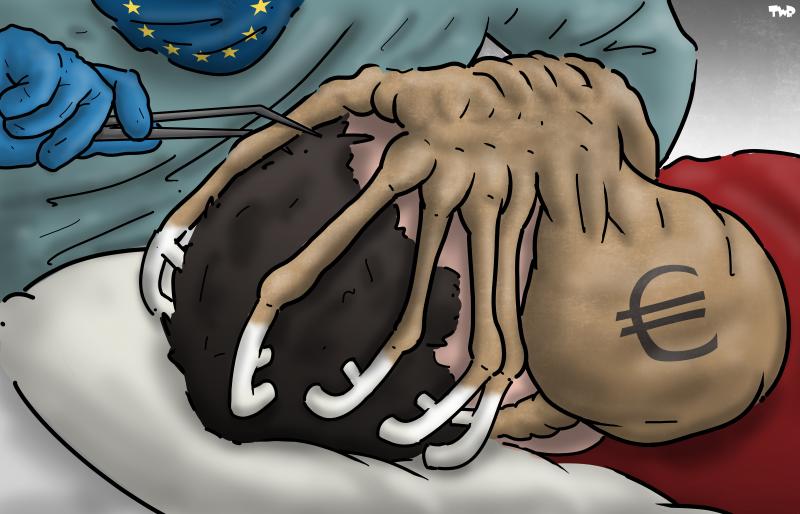
Naast het binnenhalen van enorme winsten, het vormgeven van het publieke debat en het verspreiden van desinformatie, lijken de techgiganten boven de wet te staan. Dat komt deels doordat ze die wet mede hebben helpen creëren.
Kunnen Big Tech-bedrijven nog ter verantwoording worden geroepen voor hun ethische, civiele en strafrechtelijke aansprakelijkheid? De gebeurtenissen van deze zomer in Ierland hebben de kwestie scherp in beeld gebracht. Op 16 augustus kwamen vijf tieners om het leven op de snelweg M9, nadat ze in een gestolen auto de verkeerde kant op waren gereden terwijl ze zichzelf filmden. Dit gedrag houdt verband met een virale trend op TikTok, waarbij jongeren zichzelf filmen terwijl ze opzettelijk de verkeerde kant op rijden op snelwegen. Ze doen dit om “likes” te verzamelen op sociale media, wat hun zelfvertrouwen versterkt.
De tragedie heeft het debat over dergelijke video’s en de rol van de platforms waarop ze worden gedeeld, nieuw leven ingeblazen. De mediacommissie van de Oireachtas, het Ierse parlement, nodigde de platforms uit om uitleg te geven. TikTok wees aanvankelijk twee uitnodigingen af, voordat het van gedachten veranderde. Op 23 september namen zijn vertegenwoordigers plaats naast die van Meta en Google. X was niet aanwezig. TikTok veranderde pas van standpunt na intense publieke druk.
Meer :Een juridische strijd van Hongaarse lokale media tegen Google kan de toekomst van AI in Europa bepalen
Het was niet de eerste keer dat zoiets gebeurde. In januari 2026 had het sociale netwerk X van Elon Musk al geweigerd zichzelf tegenover dezelfde commissie te verklaren over Grok, zijn tool voor kunstmatige intelligentie (AI), die ervan werd beschuldigd het maken van geseksualiseerde afbeeldingen van echte mensen mogelijk te maken. Tijdens de Ierse presidentsverkiezingen van oktober 2025 verwijderden de sociale platforms slechts 13 van de 85 stukken inhoud die door de Ierse afdeling van het European Digital Media Observatory als desinformatie waren gemarkeerd.
De episode onthult een democratisch tekort dat heel Europa teistert. Verkozen vertegenwoordigers kunnen de techgiganten uitnodigen, ondervragen en ter verantwoording roepen. Toch kunnen ze hen zelden verplichten om te verschijnen en (laat staan) inhoudelijke antwoorden op vragen te geven.
Uitnodigen is niet hetzelfde als verplichten
Het meest veelzeggende voorbeeld hiervan speelt zich nog steeds af. Sinds 2021 heeft Amazon herhaaldelijk geweigerd te verschijnen voor de commissie werkgelegenheid en sociale zaken van het Europees Parlement, die het bedrijf wilde ondervragen over de arbeidsomstandigheden in zijn magazijnen. In februari 2024 trok het parlement de toegangspassen van Amazons 14 lobbyisten in – een primeur sinds een geval waarbij Monsanto betrokken was in 2017.
Ondanks het verbod hadden vertegenwoordigers van het in Seattle gevestigde bedrijf het jaar daarop minstens 66 bijeenkomsten met Europarlementariërs, volgens Transparency. International. En Amazon was het grote technologiebedrijf dat in de eerste helft van 2025 het vaakst overlegde met hoge Commissiefunctionarissen: 43 keer. Toch stuurde het in juni 2025 zijn leidinggevenden niet naar de hoorzitting waarvan de opheffing van het verbod afhing.
Getuigen voor een commissie betekent niet dat je meewerkt
In februari 2025 verschenen Google, TikTok, Meta en X voor de commissie wetenschap en technologie van het Britse Lagerhuis. Daar weigerden ze duidelijke informatie te verstrekken over verschillende onderwerpen, waaronder het te gelde maken van valse en schadelijke inhoud; de methoden van adverteerders; de werking van aanbevelingsalgoritmen; en contentmoderatie. De aanwezige politici bleven gefrustreerd achter. Een hoorzitting zonder goede antwoorden is een subtielere vorm van obstructie dan een regelrechte weigering om te praten – en een die moeilijker te bestraffen is.
Een zaak in Polen laat zien hoe absurd de maas in de wet kan worden. Op Facebook tonen nepvideo’s die met AI zijn gemaakt president Karol Nawrocki terwijl hij frauduleuze beleggingsconstructies promoot. In september riep een commissie van het Poolse parlement Meta ter verantwoording voor het misbruik. Het bedrijf kwam niet opdagen, wat volgens de Poolse wet was toegestaan. Toch was het Nawrocki zelf die in januari zijn veto uitsprak over de wet ter uitvoering van de Europese Digitaledienstenverordening (DSA). Hij stelde dat deze “administratieve censuur” vormde. Een nieuwe versie werd pas in september ondertekend.
Omdat Polen het bedrijf niet voor een commissie kan dagvaarden, zoekt het naar andere drukmiddelen. Rafał Brzoska, oprichter van logistiek- en koeriersbedrijf InPost en zelf slachtoffer van misleidende reclame, stelt voor dat elk platform dat winst maakt met een scam 150% van de gegenereerde inkomsten zou moeten betalen. Bijna 190.000 mensen hebben zijn petitie ondertekend.
Eind augustus vroeg Warschau de Europese Commissie om Meta een boete van €250 miljoen op te leggen: een onderzoek door het nationale cyberbeveiligingsteam van Polen had vastgesteld dat Meta 106 van de 122 als frauduleus gemarkeerde advertenties niet had verwijderd.
Frankrijk en Italië: de harde twee
De mogelijkheid voor nationale parlementen om technologiebedrijven te verplichten voor hen te verschijnen – en mee te werken – verschilt aanzienlijk per land. In Ierland en Polen hebben herhaalde weigeringen om te verschijnen niet tot formele sancties geleid. Aan het andere uiteinde van het spectrum staat Frankrijk.
Parlementaire onderzoekscommissies hebben daar echte dwangbevoegdheden: getuigen zijn wettelijk verplicht te verschijnen, een eed af te leggen en de hun gestelde vragen te beantwoorden, en weigering daarvan vormt een strafbaar feit. Verschijnen onder ede voorkomt echter geen ontwijkende antwoorden of het achterhouden van documenten. Bovendien kunnen leidinggevenden tijd rekken en hun advocaten om hulp vragen. Het effect kan zijn dat de verhoorzaal verandert in een theater waarin een lege, kluchtige versie van verantwoording wordt opgevoerd.
De situatie in Italië is vergelijkbaar. De grote platforms verschijnen regelmatig voor gewone commissies van het Italiaanse parlement, die niet over de dwangbevoegdheden van een rechtbank beschikken. De parlementaire onderzoekscommissies van Italië opereren daarentegen “met dezelfde bevoegdheden en dezelfde beperkingen als de rechterlijke macht” (vastgelegd in artikel 82 van de grondwet). Het onderscheid is niet louter theoretisch: dit jaar stelde de Italiaanse senaat een onderzoekscommissie in naar de opzettelijke en grootschalige verspreiding van valse informatie online en de gevolgen daarvan voor het recht op informatie en de vorming van de publieke opinie.
Een juridisch doolhof
Het is dan ook geen toeval dat de meeste Amerikaanse techgiganten hun EU-hoofdkantoor in Ierland hebben. De algemene verordening gegevensbescherming van de EU (AVG) creëerde een “one-stop-shop”-mechanisme dat de regelgevende bevoegdheid toewijst aan het land waar het EU-hoofdkantoor van een bedrijf gevestigd is. Als gastland van de Europese hoofdkantoren van Meta, Google, TikTok en andere bedrijven is Ierland de facto de toezichthouder voor het continent geworden. Daardoor zijn andere nationale autoriteiten grotendeels machteloos geworden op gebieden die onder de AVG vallen.
Sinds de invoering van de AVG in 2018 heeft de Ierse Data Protection Commission volgens door samengestelde gegevens van The Journal het voortouw genomen in 89% van de 2.459 grensoverschrijdende klachten die zij heeft ontvangen. Toen de Franse gegevensbeschermingsautoriteit, de CNIL, Meta een boete van €60 miljoen oplegde voor het gebruik van cookies, beriep het bedrijf zich op de one-stop shop van de AVG om de Franse bevoegdheid aan te vechten. Het beroep was onsuccesvol, maar het argument liet zien hoe bedrijven de architectuur van de Europese regelgeving creatief kunnen uitbuiten om de reikwijdte van een nationale toezichthouder te beperken.
Het kan anders lopen wanneer leidinggevenden van Big Tech fysiek betrokken zijn. Pavel Durov, oprichter van berichtenplatform Telegram, weigerde jarenlang mee te werken met de Franse rechtbanken toen hij in augustus 2024 werd gearresteerd op de luchthaven Le Bourget in Parijs. De aanklachten tegen hem omvatten uitdrukkelijk het weigeren mee te werken met de rechtshandhaving. In de maand na zijn arrestatie draaide Telegram zijn langdurige beleid terug en kondigde het aan gebruikersgegevens met de autoriteiten te zullen delen na overlegging van een geldig gerechtelijk bevel. De les was duidelijk: een natiestaat kan naleving afdwingen – maar alleen wanneer hij de verantwoordelijke persoon fysiek kan bereiken.
Digitaal bewijsmateriaal
De meeste verzoeken om digitaal bewijsmateriaal eindigen niet zo. Een circulaire van het Franse ministerie van Justitie die in april 2026 werd gepubliceerd, erkende de aanhoudende moeilijkheid om gegevens van buitenlandse digitale dienstverleners te verkrijgen. Aanklagers werd aangeraden hun verzoeken via Eurojust, Europol en internationale verbindingsmagistraten te laten verlopen wanneer rechtstreekse verzoeken mislukten.
De ervaring van Oostenrijk met het Appeals Centre Europe laat op regelgevingsniveau dezelfde trend zien. Het in Dublin gevestigde ACE is het geschillenbeslechtingsorgaan van de EU, opgericht door de DSA en gelanceerd in november 2024. Het helpt individuen beslissingen van platforms over het verwijderen van inhoud aan te vechten. ACE heeft enig beperkt succes geboekt in de samenwerking met Meta, maar is bij YouTube tegen een vrijwel onneembare muur aangelopen: slechts 29 van de 343 ontvankelijke geschillen over het videoplatform zijn opgelost.
Het belangrijkste drukmiddel van ACE is financieel: platforms moeten een vergoeding betalen voor de behandeling van elk geschil, momenteel ongeveer €300. Een ACE-medewerker beschreef deze tactiek tegenover Der Standard als het “muggeneffect”: bedragen die afzonderlijk verwaarloosbaar zijn, gezamenlijk irritant, maar verre van doorslaggevend. Bovendien zijn de beslissingen van het centrum niet juridisch bindend.
Hetzelfde patroon herhaalt zich overal in de EU: platforms werken alleen mee wanneer dat in hun eigen belang is, of wanneer de kosten van weigering te hoog worden
De Europese Commissie heeft daarentegen wel tanden. Op 5 december 2025 legde zij X een boete van €120 miljoen op, met name wegens het belemmeren van de toegang van onderzoekers tot zijn gegevens. Zij heeft vergelijkbare aanklachten ingediend tegen TikTok en Meta.
De DSA staat de Commissie toe gegevens en documenten op te vragen en toegang tot systemen te eisen. De verordening staat een parlement echter niet toe een hoge leidinggevende voor een commissie te dagvaarden. In 2018 betreurde het Europees Parlement al dat Facebook weigerde vertegenwoordigers met de juiste senioriteit naar zijn hoorzittingen te sturen. Op dit punt is sindsdien niets veranderd.
De regels schrijven in plaats van ze alleen te volgen
Het aanhoudende regelgevende vacuüm heeft nog een andere verklaring: de betrokken bedrijven oefenen invloed uit op mogelijke regelgeving. De uitgaven van de sector aan lobbywerk op Europees niveau stegen van €113 miljoen in 2023 naar €151 miljoen in 2025. De tien grootste bedrijven geven driemaal zoveel uit als de tien grootste bedrijven in de farmaceutische, financiële en automobielsectoren samen.
Volgens Corporate Europe Observatory, SOMO en LobbyControl had één op de vijf deelnemers aan de seminars van de Commissie over de Digitalemarktenverordening banden met de bedrijven die de DSA reguleert.
Wanneer directe lobby onvoldoende blijkt, financiert de sector tussenpersonen van derden – academische bondgenoten, brancheorganisaties en denktanks – om regelgevende verhalen te hervormen zonder zichtbare sporen achter te laten. Het “digitale omnibuspakket”, dat de Europese Commissie op 19 november 2025 presenteerde, vormt daarvan het duidelijkste bewijs. Corporate Europe Observatory en LobbyControl vergeleken het, artikel voor artikel, met de standpunten van de lobbygroepen: de voorstellen van de Commissie sloten opvallend nauw aan bij die van de techgiganten.
Meer :Evgeny Morozov: AI, de hippe vriend van het neoliberalisme
Daarbij zat een verzoek van DigitalEurope om gepseudonimiseerde gegevens opnieuw te classificeren als niet-persoonsgegevens – waardoor ze zouden worden vrijgesteld van de bescherming van de AVG en beschikbaar zouden komen voor het trainen van AI-systemen. Een ander voorbeeld: het recht op toegang tot de eigen gegevens zou in gevallen van “misbruik” worden beperkt, een bepaling die Google suggereerde in een document aan de Duitse regering. Volgens de gegevensbeschermingsorganisatie Noyb wordt al niet aan 90% van de toegangsverzoeken voldaan.
De Europese Commissie is op haar beurt van mening dat vereenvoudiging noodzakelijk is. In zijn rapport over concurrentievermogen identificeerde Mario Draghi de AVG en de AI-verordening zelf als obstakels voor Europese innovatie. De steun hiervoor gaat verder dan de kringen van de industrie: op 16 juni 2026 nam het Europees Parlement het AI-gedeelte van het omnibuswetsvoorstel aan met 423 stemmen voor en 57 tegen, naar aanleiding van een verslag dat was ingediend door de Europese Volkspartij (conservatief) en Renew (liberaal).
De tekst verbiedt AI-toepassingen die naaktbeelden deepfaken. Hij stelt echter alle verplichtingen voor “hoogrisico”-systemen uit tot eind 2027 – een uitstel waar Meta op had aangedrongen. Het gedeelte over gegevens wordt nog besproken.
Een problematische asymmetrie
Hetzelfde patroon herhaalt zich overal in de EU: platforms werken alleen mee wanneer dat in hun eigen belang is, of wanneer de kosten van weigering te hoog worden. De zaak-Telegram herinnert eraan dat fysieke jurisdictie nog steeds van belang is. De boete voor X toont waartoe de Commissie in staat is. En de ervaring van Polen suggereert dat geld een doeltreffender drukmiddel is dan reputatie. Om op dit gebied resultaat te boeken, moet men hard spelen.
Toch blijft het Europees Parlement niet in staat leidinggevenden van Meta te verplichten uitleg te geven over hun eerder genoemde verzoek om verplichtingen met betrekking tot hoogrisicosystemen uit te stellen. Het is een asymmetrie die het Europese recht nog niet heeft opgelost.